🔥 规范转检查列表的代理审核框架:SPECA
配套媒体
本页对应的 PPT 与演示视频
PPT
SPECA-recommend.pptx浏览器不能直接打开 PPT,下载后用 PowerPoint / WPS / Keynote 查看
下载没反应?点这里复制直链
侧边栏预览窗口(Electron webview)会拦截下载,把下面的链接复制到 Chrome / Edge 地址栏打开即可保存。
PPT
../../SPECA-recommend.pptx视频
../../SPECA-recommend.mp4本文目录
🔥 规范转检查列表的代理审核框架:SPECA
从自然语言规范文档自动推导出明确的安全属性,并通过 structured proof-attempt reasoning 审核代码实现,发现代码驱动审计工具无法检测的规范违规漏洞。
🚀 什么是 SPECA?
SPECA (Specification-to-Checklist Agentic Auditing Framework) 是一个基于规范的 AI 安全审计框架,由 NYX Foundation 以 MIT 开源协议开源。
核心定位:改变传统代码审计范式——从"代码找 bug"转向"规范查违规"
该项目目前在 GitHub 拥有 167 stars。


✨ 核心功能一览
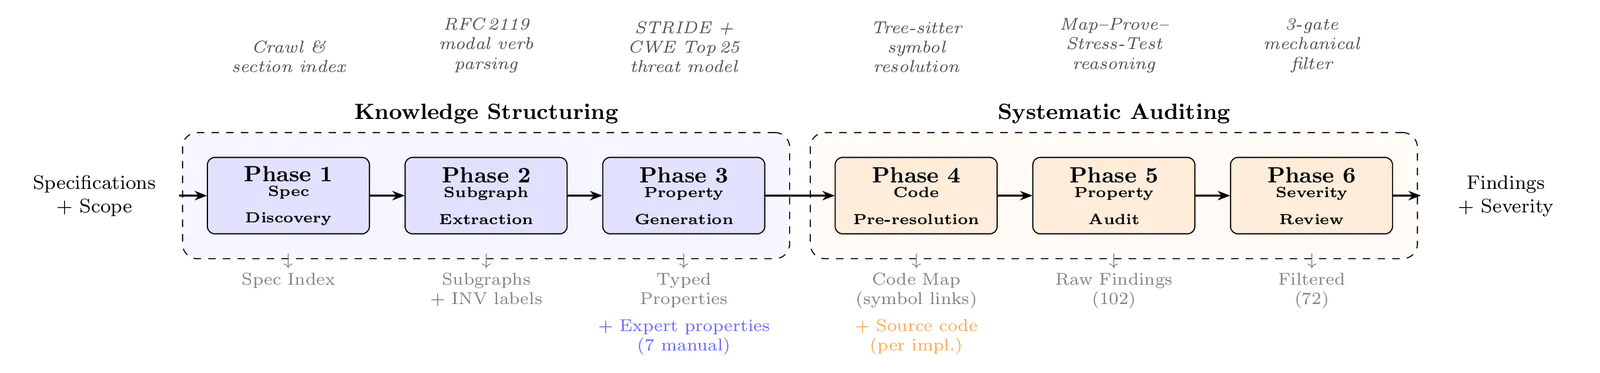
SPECA 的 6 阶段审计流程:
| 阶段 | 输出 | 说明 |
|---|---|---|
| Phase 01a | 规范文档索引 | 从种子 URL 提取并结构化规范文档 |
| Phase 01b | 子图提取 | 生成 program graphs (.mmd 文件) |
| Phase 01e | 安全属性词汇表 | 生成 Property 列表 (Invariant/Pre/Post/Assumption) |
| Phase 02c | 代码→属性映射 | 定位属性对应位置,降低审计 token 消耗 40-60% |
| Phase 03 | 审计映射结果 | 证明尝试成功=不违规,断裂=漏洞候选 |
| Phase 04 | 最终审计报告 | 通过 3 闸审查,输出 CONFIRMED/DISPUTED/FINAL |
🛠️ 快速上手:3 步跑通 SPECA
1. 环境配置
# 前置工具
pip install uv
npm install -g @anthropic-ai/claude-code

# 克隆 SPECA 仓库
git clone https://github.com/NyxFoundation/speca.git
cd speca

# 安装 Python 依赖 (使用 uv 隔离环境)
uv sync

# 注册 MCP 服务器
bash scripts/setup_mcp.sh
bash scripts/setup_mcp.sh --verify
2. 准备配置
创建审计范围配置文件 outputs/BUG_BOUNTY_SCOPE.json:
{
  "in_scope": {
    "components": ["beacon", "light", "execution"],
    "scope_restriction": "../beacon-chain/**"
  },
  "out_of_scope": ["p2p", "consensus"],
  "trust_assumptions": {
    "p2p_input": {"trust_level": "UNTRUSTED"},
    "rpc_input": {"trust_level": "SEMI_TRUSTED"}
  }
}
3. 运行审计
# Phase 01a:规范发现
SPEC_URLS="https://github.com/ethereum/EIPs/blob/master/EIPS/eip-7594.md" \
  uv run python3 scripts/run_phase.py --phase 01a

# Phase 04:完整审计审查
uv run python3 scripts/run_phase.py \
  --phase 04 \
  --workers 4 \
  --max-concurrent 64
📊 与竞品对比
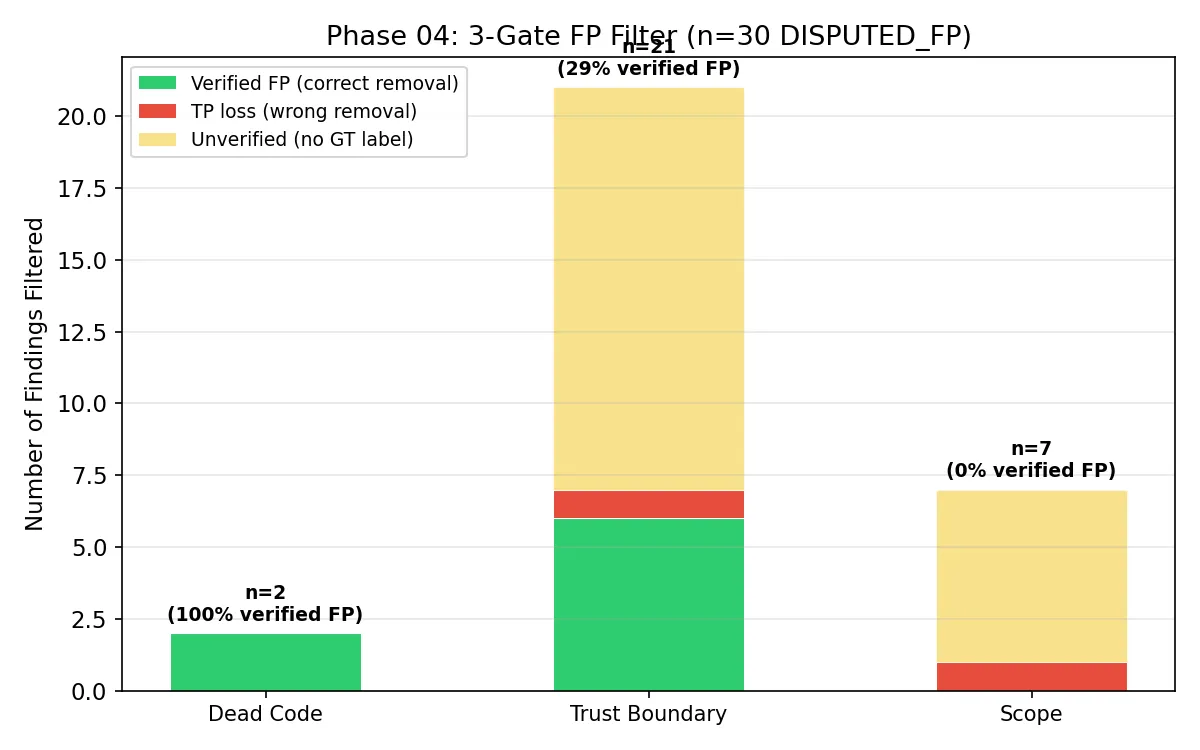
| 竞品 | SPECA |
|---|---|
| Code-driven 工具 | 仅查找已知 bug 模式 |
| 误报处理 | 不透明 |
| 跨实现比较 | 每个代码库独立 |
| 规范依赖 | 无法表达 |
💡 适用场景
SHERLOCK Ethereum 审计比赛
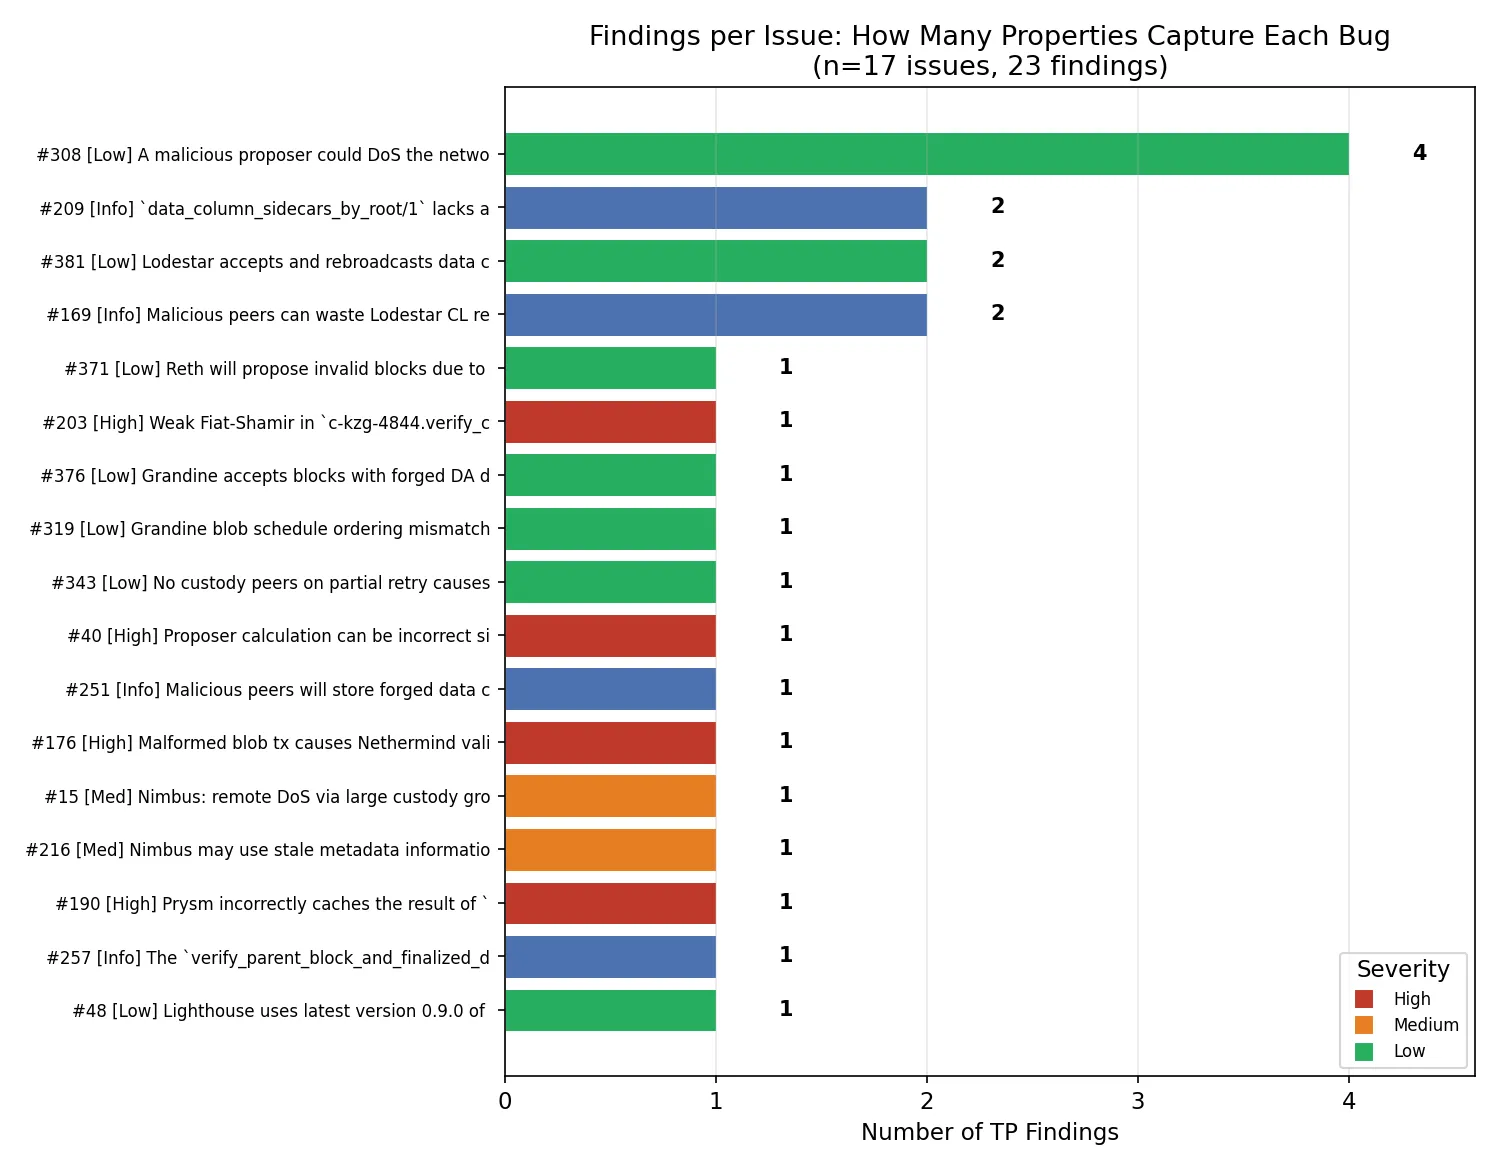
- 成果:从 366 个专业审计师中,恢复全部 15 个 H/M/L 漏洞
- 额外发现:找出 4 个未报告的真实漏洞
- 效率:成本/漏洞 ~$1.69(使用 Sonnet 4.5)
协议栈安全审计
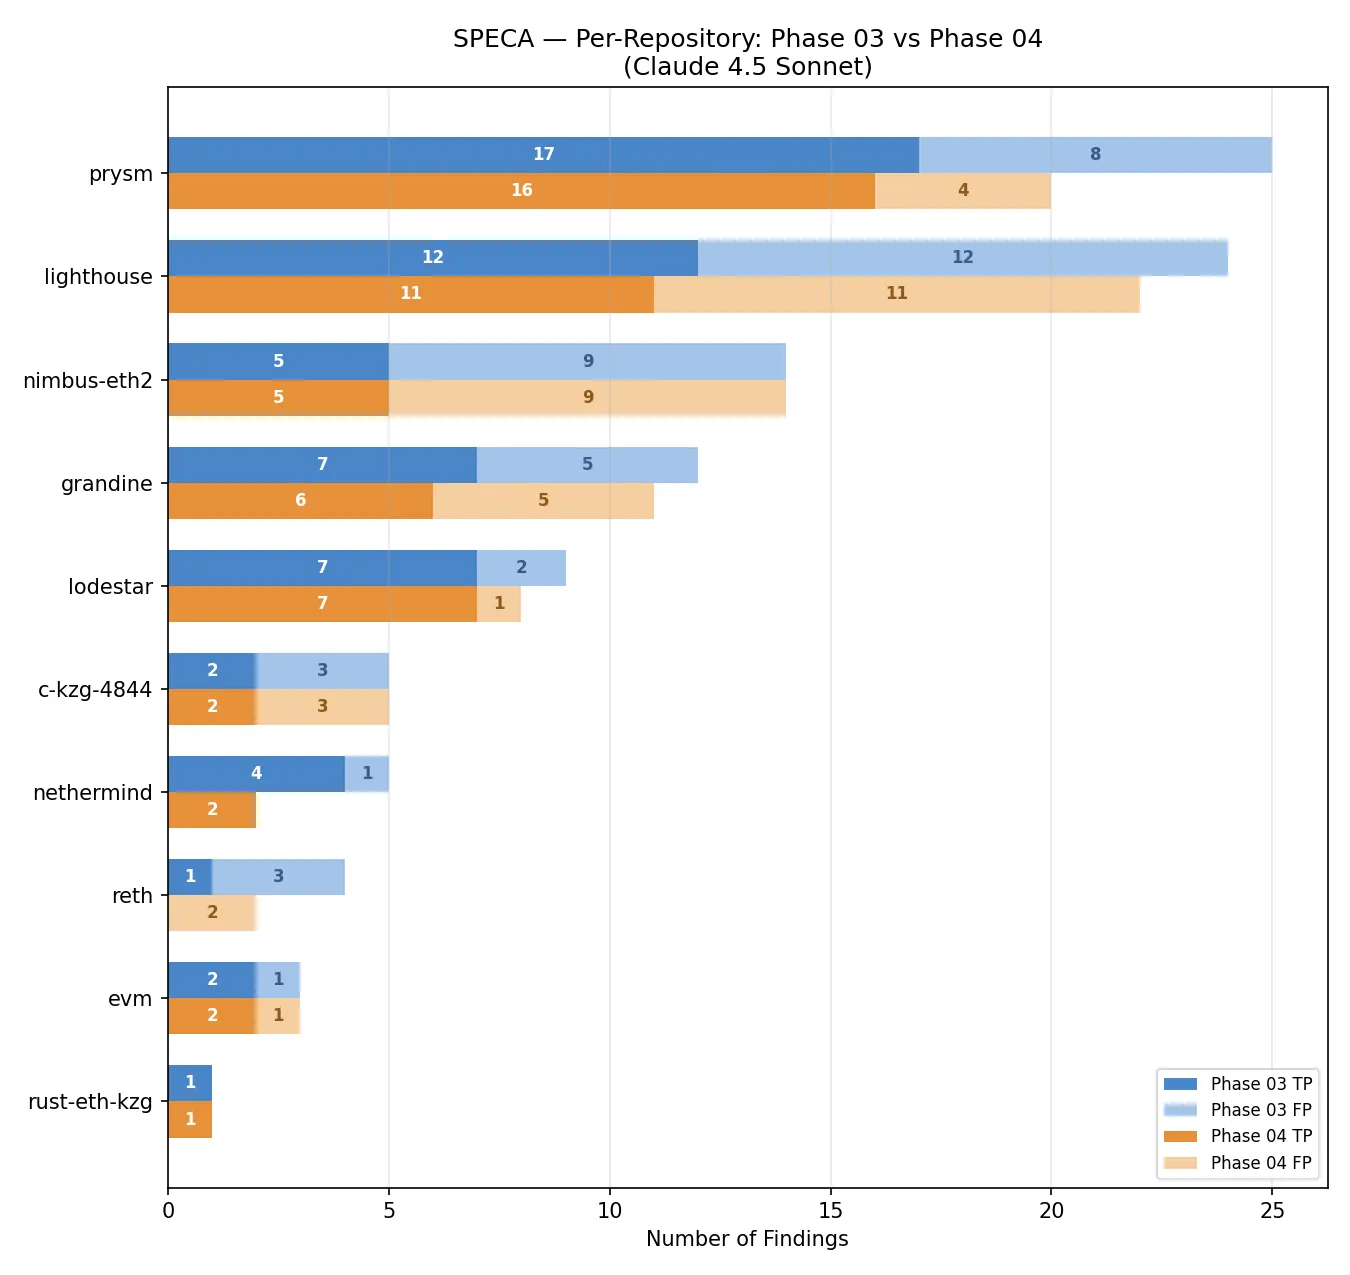
- 发现规范定义但代码无模式的漏洞
- 检查共识实现违反数学不变量(如 KZG batch-verification)
- 监护组边界、缓存键完整性、分叉转换元数据刷新
Specification-Governed Systems
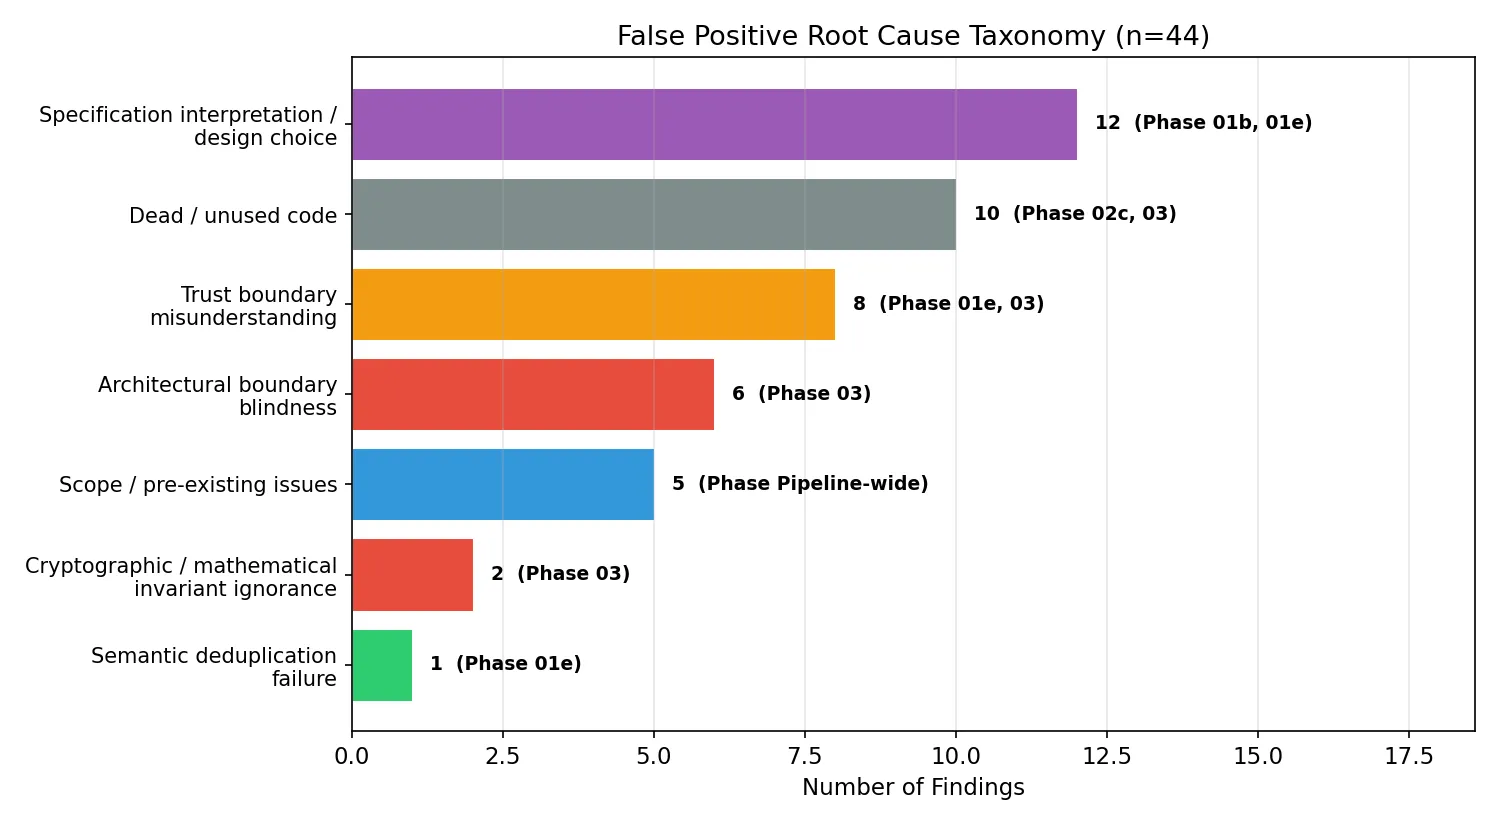
- 代码驱动工具无法审计的系统
- BUG_BOUNTY 平台定制报告
- 规范生命周期规则(边界检查、数据完整性)
💰 定价方案
MIT 开源协议,完全免费开源。
💡 开源协议:MIT License
@misc{kamba26speca,
  title         = {Beyond Code Reasoning: A Specification-Anchored Audit Framework for Expert-Augmented Security Verification},
  author        = {Kamba, Masato and Murakami, Hirotake and Sannai, Akiyoshi},
  year          = {2026},
  eprint        = {2604.26495},
  archivePrefix = {arXiv},
  primaryClass  = {cs.CR},
  url           = {https://arxiv.org/abs/2604.26495}
}
🎯 总结
推荐理由:SPECA 是 AI 安全审计领域的前沿工具,从规范出发而非代码出发,能发现传统工具无法检测的规范违规漏洞。特别适合协议栈安全验证、Bug Bounty 审计、Crypto 库安全审查等场景。
- ✅ MIT 开源:完全免费,可商业使用
- ✅ 100% 覆盖率:SHERLOCK 比赛中专家 augmented 模式下 15/15 漏洞
- ✅ 误报可追溯:3 类根因,方便人工复核
- ✅ 成本低:~$1.69/bug(使用 Sonnet 4.5)
适合人群:
- 区块链安全工程师
- 协议验证专家
- 安全审计专业人员
GitHub 仓库: NyxFoundation/speca
数据截至 2026-05-06,最新信息请以官网和 GitHub 为准。