🔥 Magika:Google 开源 AI 文件检测神器,每周守护数百亿文件安全!
配套媒体
本页对应的 PPT 与演示视频
下载没反应?点这里复制直链
侧边栏预览窗口(Electron webview)会拦截下载,把下面的链接复制到 Chrome / Edge 地址栏打开即可保存。
../../magika-recommend.pptx../../magika-recommend.mp4本文目录
🔥 Magika:Google 开源 AI 文件检测神器,每周守护数百亿文件安全!
别再靠文件扩展名判断格式了!Google 这款 AI 工具,准确率 ~99%,5ms 识别一个文件,每周在 Gmail、Drive、Safe Browsing 里默默处理数百亿个文件。


🚀 什么是 Magika?
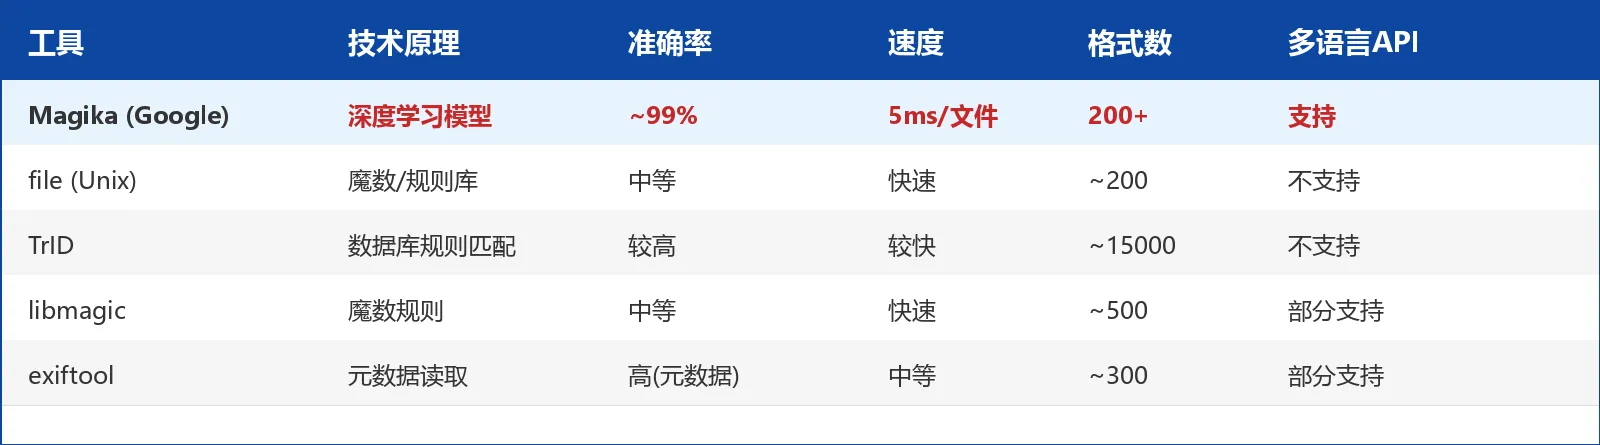
Magika 是 Google 开源的基于深度学习的文件内容类型检测工具。与传统工具(如 Unix file 命令)依赖魔数规则库不同,Magika 使用一个小型深度学习模型直接分析文件内容,即使文件被篡改扩展名也能精准识别。
这不是一个实验室里的工具——Magika 已经在 Google 内部大规模生产部署,是 Gmail 附件安全扫描、Google Drive 文件分类、Safe Browsing 恶意文件检测背后的技术引擎。每周处理的文件数量以数百亿计。
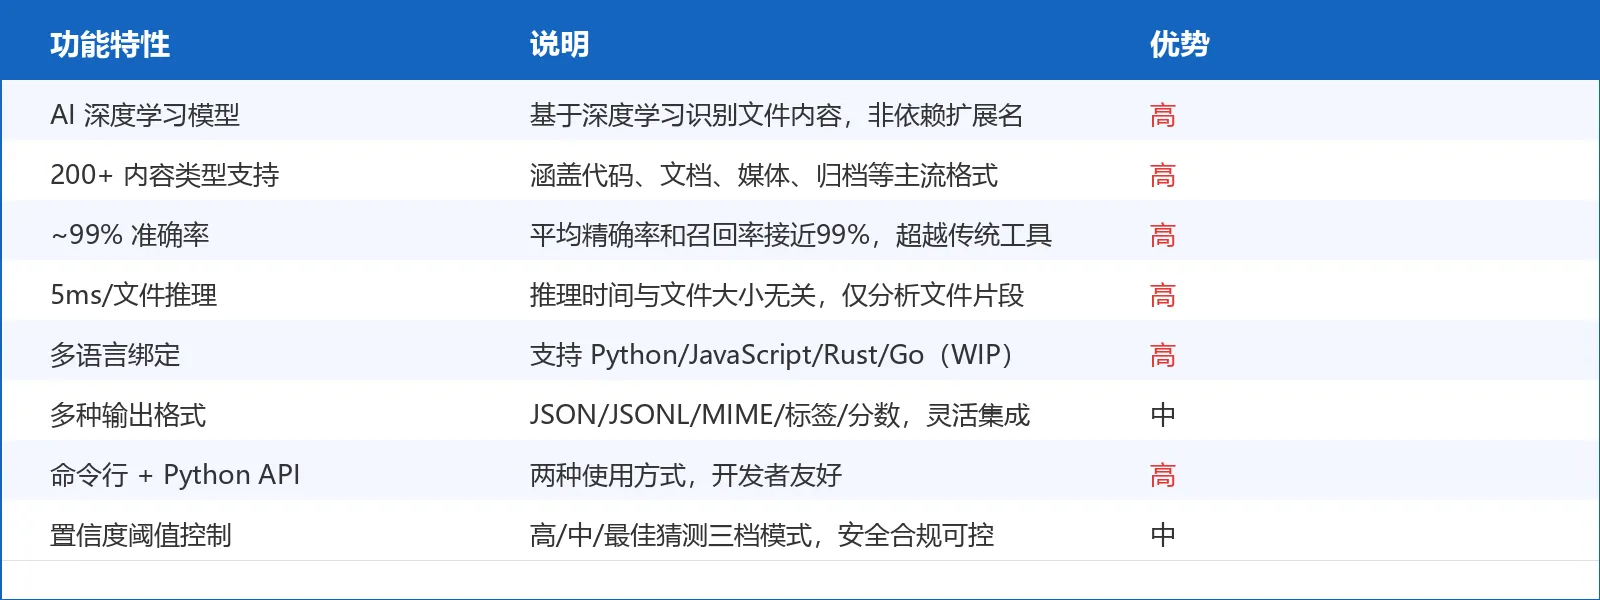
核心突破:用 AI 替代规则库,200+ 文件格式识别,准确率高达 ~99%,每个文件仅需 5ms!
目前已被 VirusTotal 和 abuse.ch 等顶级安全平台集成,也发表了 IEEE/ACM ICSE 2025 学术论文。
✨ 核心功能一览
🛠️ 快速上手:3 分钟跑通示例
安装(多种方式任选)
# 推荐:pipx 安装命令行工具
pipx install magika

# macOS/Linux Homebrew
brew install magika

# pip 安装 Python 包
pip install magika

# npm 安装 JavaScript 包
npm install magika

# Cargo 安装 Rust 版本
cargo install --locked magika-cli
命令行示例
# 检测单个文件
magika ./mystery_file

# 递归扫描目录
magika -r ./uploads/

# 输出 JSON(方便程序处理)
magika ./test.py --json

# 只输出 MIME 类型(适合 CI/CD 流水线)
magika ./image.png -i
命令行输出示例:
asm/code.asm: Assembly (code)
batch/simple.bat: DOS batch file (code)
python/code.py: Python source (code)
eml/sample.eml: RFC 822 mail (text)
unknown_file: Unknown binary data
Python API 示例
from magika import Magika

m = Magika()

# 方式1:通过字节内容识别
res = m.identify_bytes(b'function log(msg) {console.log(msg);}')
print(res.output.label)        # 输出: javascript
print(res.output.mime_type)    # 输出: text/javascript
print(res.score)               # 输出: 0.997(置信度)

# 方式2:通过文件路径识别
res = m.identify_path('./report.pdf')
print(res.output.label)        # 输出: pdf
print(res.output.description)  # 输出: PDF document

# 方式3:通过文件流识别
with open('./data.bin', 'rb') as f:
    res = m.identify_stream(f)
    print(res.output.group)    # 输出所属分组,如 code/document/media
注意:Magika 推理时间与文件大小无关,它只读取文件的前几 KB 内容,大文件也能瞬间识别!
📊 与竞品对比
🖼️ 工作原理
官方截图演示
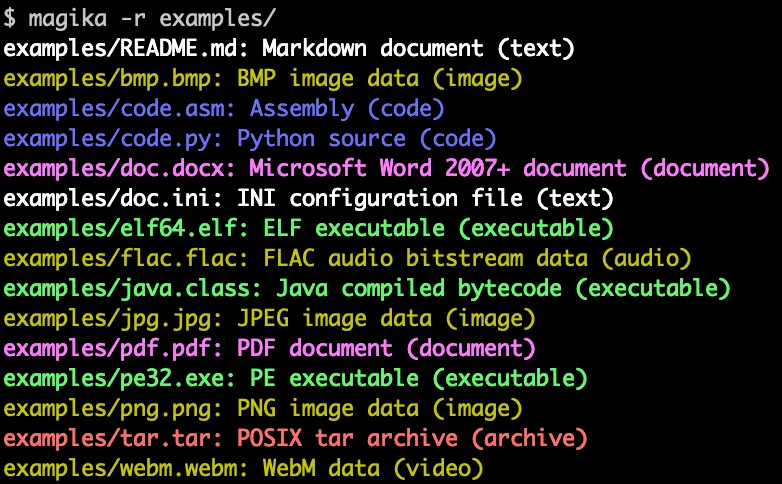
功能说明:上图展示了 Magika 命令行对混合目录的扫描结果——每个文件后跟检测到的内容类型标签,格式简洁直观。对于无法确定的文件,Magika 会返回 Unknown binary data,而非错误猜测。
输入要求:任意文件路径、字节序列或文件流均可作为输入。
输出效果:返回内容类型标签(label)、MIME 类型、所属分组(code/document/media/...)及置信度分数。
适用场景:安全扫描系统、上传文件验证、自动化文件分类流水线。
Magika 工作流程
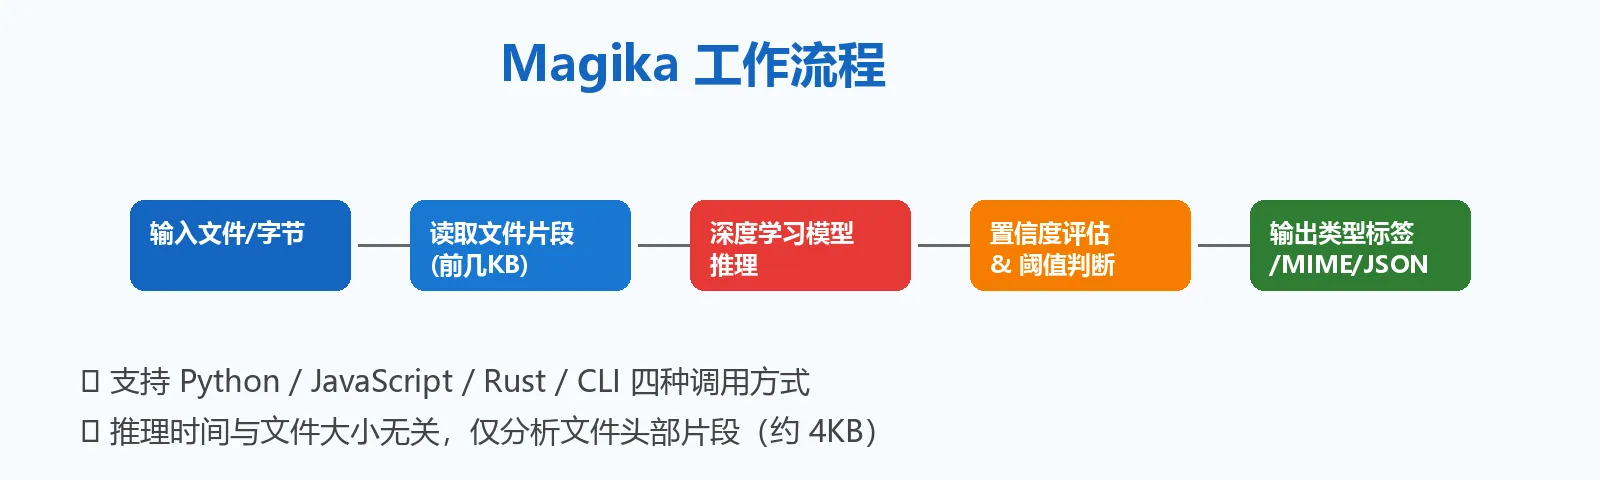
技术原理:Magika 读取文件头部约 4KB 内容,经由深度学习模型推理,得出内容类型及置信度。内置智能阈值系统——当模型不够确定时,会返回通用标签(如 "Generic text document"),而非强行猜测,大幅降低误判率。
💡 适用场景
场景一:Web 应用文件上传安全校验
功能说明:用户上传的文件可能伪装扩展名(如把 .exe 改名为 .jpg),Magika 通过分析文件内容来检测真实类型,有效防止恶意文件伪装上传。
适用场景:SaaS 平台文件上传接口、云盘系统、内容审核平台。
from magika import Magika
from pathlib import Path

m = Magika()

def is_safe_image(file_path: str) -> bool:
    res = m.identify_path(file_path)
    allowed = {"png", "jpeg", "gif", "webp", "svg"}
    return res.output.label in allowed and res.score > 0.9

# 使用示例
if not is_safe_image("./upload/user_avatar.jpg"):
    raise ValueError("文件内容与扩展名不匹配,疑似恶意文件!")
场景二:CI/CD 流水线自动化分类
功能说明:在代码仓库或构建流程中,自动对产物、数据集进行分类,确保各类型文件被正确处理。
适用场景:数据处理流水线、DevOps 自动化、大规模文件分类系统。
# 递归扫描并输出 JSONL,方便下游处理
magika -r ./build/artifacts/ --jsonl > types.jsonl

# 过滤出所有可执行文件
cat types.jsonl | python -c "
import sys, json
for line in sys.stdin:
    r = json.loads(line)
    if r['result']['value']['output']['group'] == 'executable':
        print(r['path'])
"
场景三:安全审计与恶意软件检测
功能说明:配合 VirusTotal、ClamAV 等安全工具,用 Magika 快速识别文件真实类型,再有针对性地调用对应扫描器。
适用场景:邮件附件安全网关、终端防护软件、安全运营中心(SOC)。
用户群体总结
- ✅ 安全工程师:文件安全扫描、恶意软件检测预处理
- ✅ 后端开发者:上传接口安全校验,防止扩展名伪装
- ✅ 数据工程师:大规模文件自动分类、数据清洗流水线
- ✅ DevOps 工程师:CI/CD 构建产物类型验证
- ❌ 不适合:需要读取文件完整元数据(用 exiftool)、需要 EXIF 图片信息的场景
💰 定价方案
完全免费开源!
开源协议: Apache 2.0
💡 零成本集成:pip install magika 一行命令,即可在项目中集成 Google 级别的文件类型检测能力!
🎯 总结
Magika 是 Google 在文件类型检测领域的一次 AI 革命。它不再依赖易被绕过的规则库和扩展名,而是用深度学习直接"读懂"文件内容。~99% 的准确率、5ms 的推理速度、200+ 格式支持、多语言绑定,使它成为目前最强的开源文件类型检测工具。
已经在 Gmail、Drive、Safe Browsing 中经历了数百亿文件的生产验证——这份背书,任何竞品都望尘莫及。
推荐指数: ⭐⭐⭐⭐⭐(满分5星)
适合人群: 安全工程师、后端开发者、数据工程师、DevOps 工程师
立即体验: Magika 官网
GitHub 仓库: google/magika
数据截至 2026-04-19,最新信息请以官网为准。