audit
配套媒体
本页对应的 PPT 与演示视频
下载没反应?点这里复制直链
侧边栏预览窗口(Electron webview)会拦截下载,把下面的链接复制到 Chrome / Edge 地址栏打开即可保存。
../../audit-recommend.pptx../../audit-recommend.mp4本文目录
🔥 audit:基于Claude Agent SDK的8阶段漏洞发现引擎
重新实现Cloudflare Project Glasswing流水线,用多个窄域Agent并行工作+对抗验证,让AI帮你挖漏洞
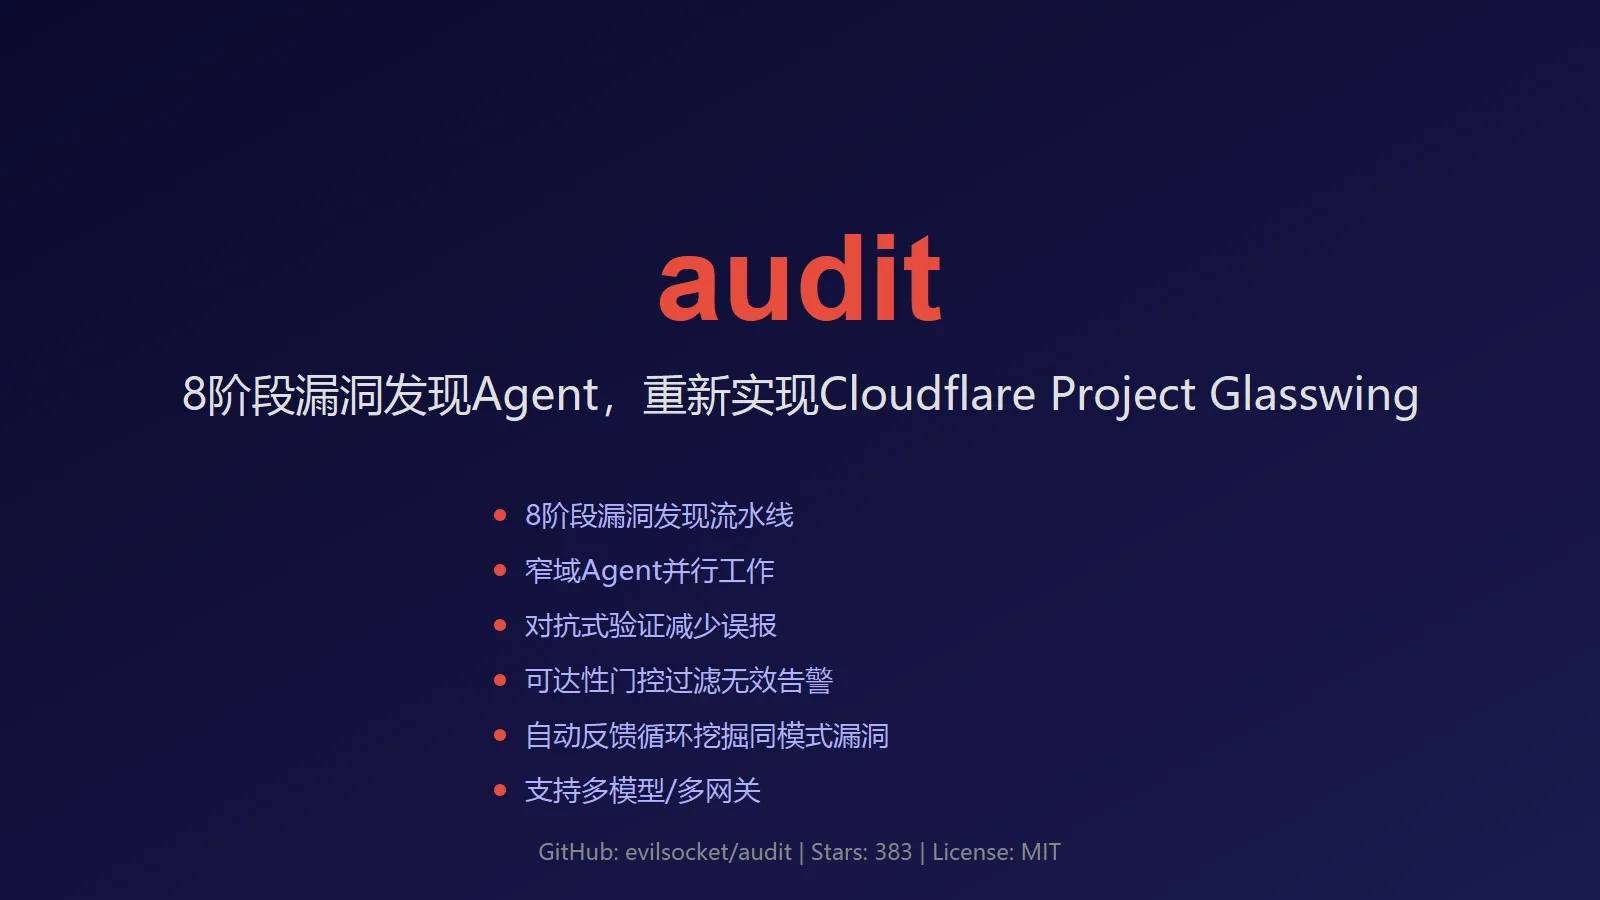
🚀 什么是 audit?
audit 是一个基于 Claude Pro/Max 订阅 的 8 阶段漏洞发现 Agent 工具,通过官方 Claude Code Agent SDK 驱动。
项目完整重新实现了 Cloudflare 博客中描述的 Project Glasswing 漏洞检测流水线。如果你已经通过 claude login 完成登录,无需额外 API 密钥即可使用。


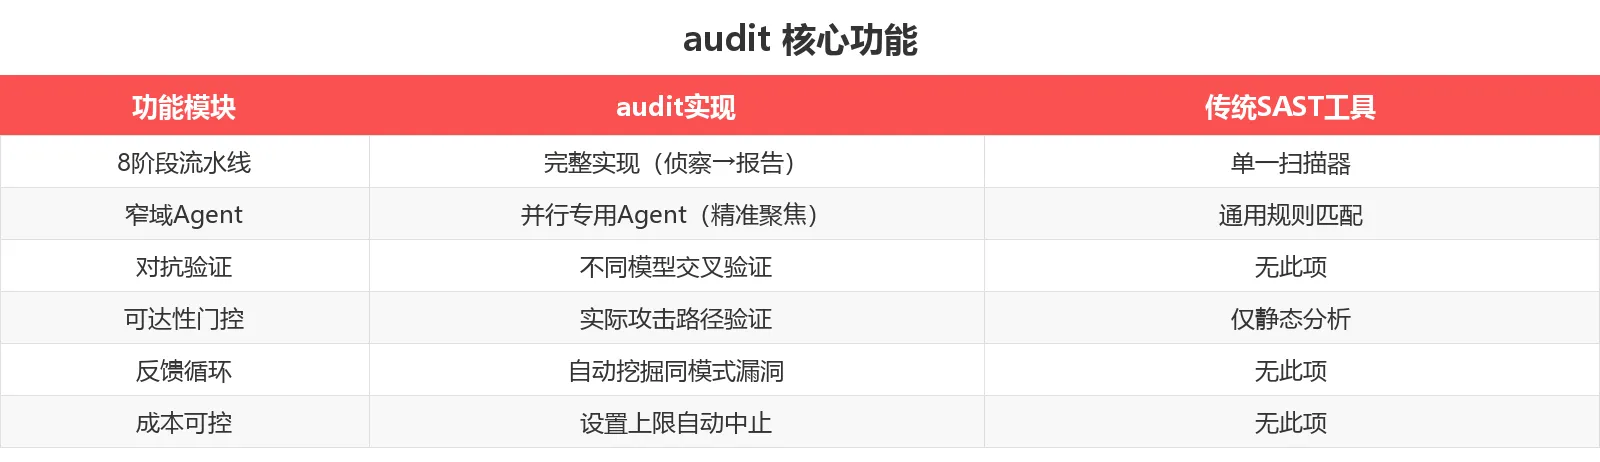
核心定位:真实世界的漏洞发现不是让一个大模型"找bug",而是多个窄域Agent并行工作、对抗验证、可达性门控
✨ 核心功能一览
🛠️ 快速上手:5 分钟跑通示例
安装
# 1. 安装
python -m venv .venv && source .venv/bin/activate
pip install -e .

# 2. 认证(二选一)
#    (a) 已经通过 claude login 登录?直接完成
#    (b) 或者生成 1 年 OAuth token(CI / 非交互式使用):
claude setup-token
echo "CLAUDE_CODE_OAUTH_TOKEN=<paste>" > .env

# 3. 验证
audit auth-check

# 4. 运行
audit run --repo /path/to/target --run-id my-run
audit status --run-id my-run
audit report --run-id my-run --format md > report.md
核心命令示例
# 基础运行(控制成本)
audit run --repo /path/to/target \
  --max-concurrency 1 \           # 一次一个 claude 子进程
  --max-recon-tasks 15 \          # 限制初始 Hunt 发散数量
  --max-cost-usd 30               # 超支自动中止
# 使用 OpenRouter 网关(支持非 Anthropic 模型)
export ANTHROPIC_BASE_URL="https://openrouter.ai/api"
export ANTHROPIC_AUTH_TOKEN="$OPENROUTER_API_KEY"
export ANTHROPIC_API_KEY=""           # 必须显式清空

# 可选:选择非 Anthropic 模型
export ANTHROPIC_MODEL="anthropic/claude-sonnet-4-6"
# 或者:ANTHROPIC_MODEL="openai/gpt-5"
#         ANTHROPIC_MODEL="google/gemini-2.5-pro"
#         ANTHROPIC_MODEL="qwen/qwen3-coder-480b"

audit auth-check
audit run --repo /path/to/target --run-id orun --max-cost-usd 30
# 带线上环境验证的运行
audit run --repo /path/to/target --run-id live \
  --max-concurrency 1 --max-cost-usd 30 \
  --target-url http://server.local:8888 \
  --target-creds email=admin@system.com \
  --target-creds password=changechangeme
注意:audit 需要 Claude Pro/Max 订阅或有效的 API 密钥/OpenRouter 配置
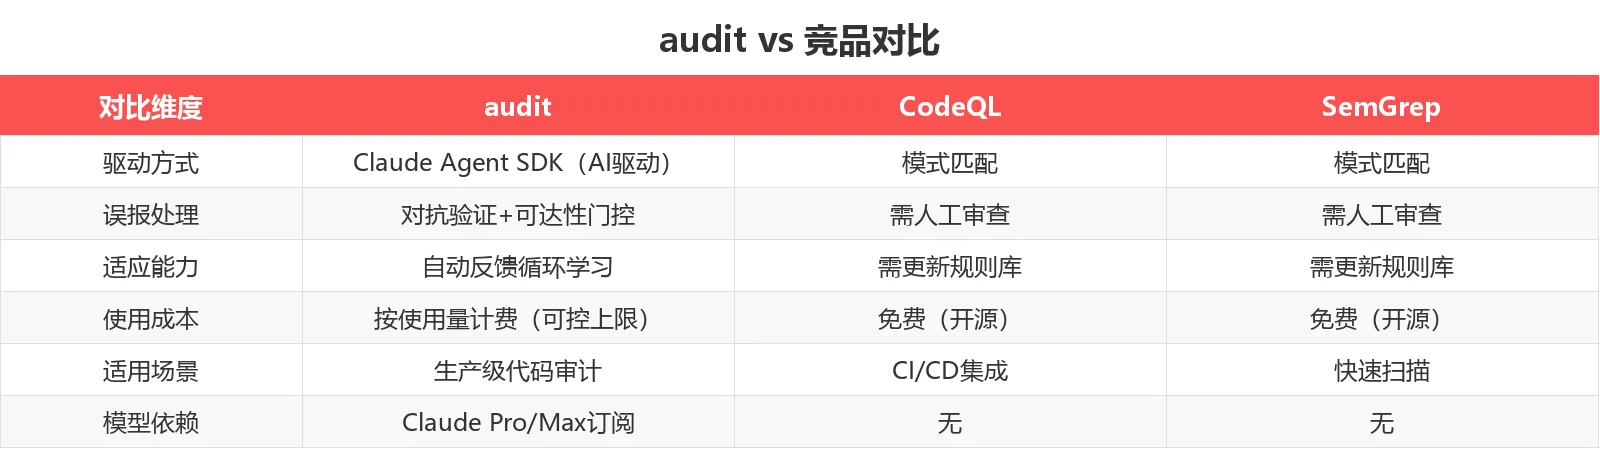
📊 与竞品对比
💡 适用场景
场景1:生产级代码库安全审计
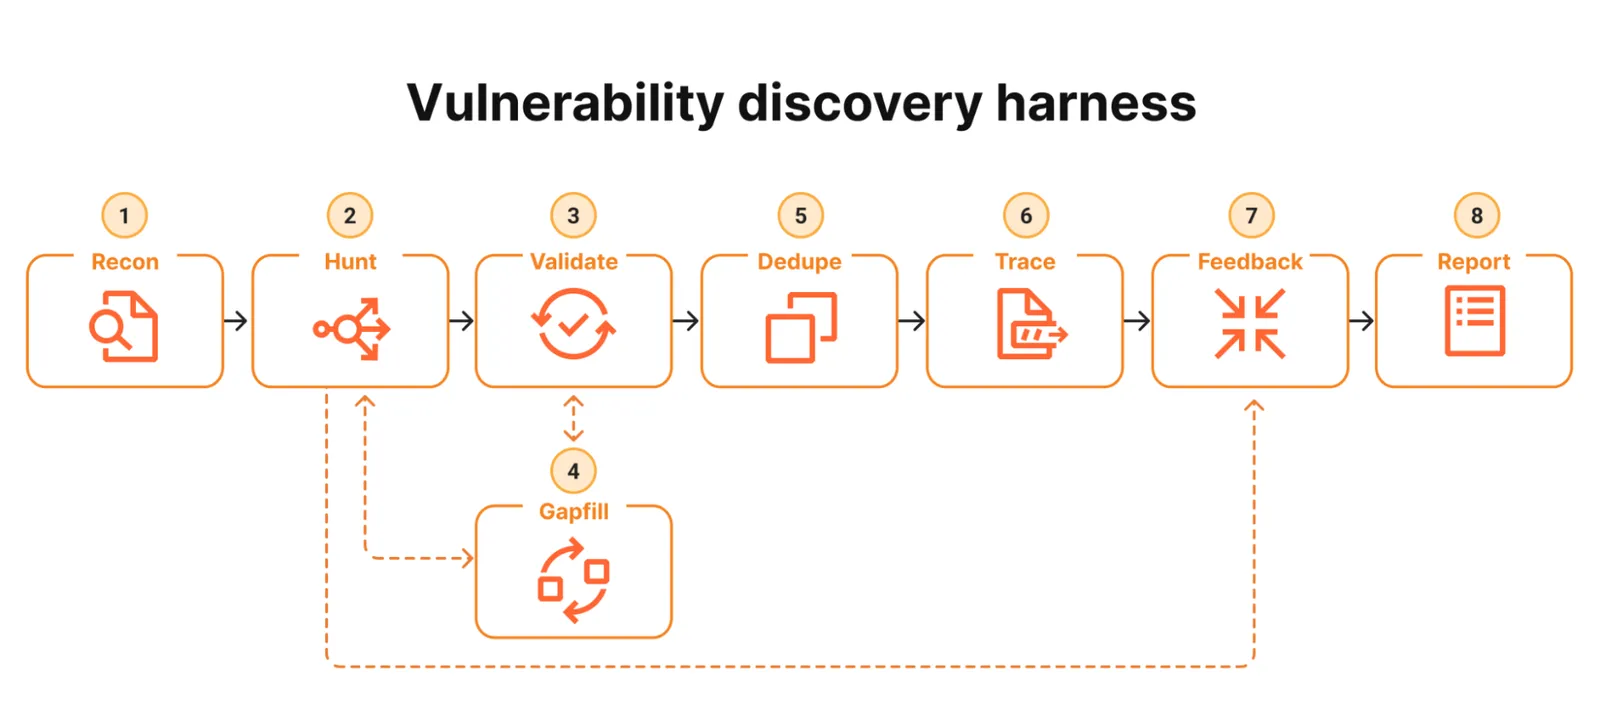
功能说明:audit 的 8 阶段流水线完整覆盖从侦察到报告生成的全部环节,特别适合对生产级代码库进行深度漏洞挖掘。
输入要求:目标代码库的本地路径(--repo 参数)
输出效果:Markdown 或 JSON 格式的结构化漏洞报告,包含可达性验证结果
适用场景:
- 定期安全审计(CI/CD 集成)
- 版本发布前的安全检查
- 第三方代码库的安全评估
场景2:自定义排除规则(减少误报)
功能说明:通过 --exclude-prompts 参数,可以自定义排除规则,过滤产品设计的特性(如测试环境接口、明文 API 密钥等 intentional features)。
输入要求:排除规则的文本描述
输出效果:精简后的漏洞报告,去除已知的 non-issues
适用场景:
- Mailpit(端口 1025)仅测试用,忽略
- 数据库中的明文 API 密钥是必需特性
- 匿名 /ping 端点不需要速率限制
场景3:多模型/多网关支持
功能说明:除了 Claude 订阅,还支持对接 OpenRouter、AWS Bedrock 等 LLM 服务,灵活选择模型和成本。
输入要求:配置环境变量(ANTHROPIC_BASE_URL、ANTHROPIC_MODEL 等)
输出效果:使用指定模型完成的漏洞审计报告
适用场景:
- 成本优化(使用更便宜的模型)
- 模型性能对比(不同模型对同一代码库的审计结果)
- 私有化部署(AWS Bedrock 等)
用户群体总结
- ✅ 安全研究员:AI 辅助漏洞挖掘,提升效率
- ✅ DevSecOps 团队:CI/CD 集成,自动化安全审计
- ✅ 渗透测试人员:快速定位潜在攻击面
- ✅ 开源项目维护者:定期审计代码库,提升安全性
- ❌ 不适合:不想配置环境的用户(需要 Claude 订阅或 API 密钥)
💰 定价方案
audit 本身采用 MIT 协议 开源,可免费使用和修改。
使用成本:
- Claude Pro/Max 订阅用户:已订阅可直接使用,无额外费用
- API 按量计费:通过 OpenRouter 等网关使用时,按实际 API 调用量计费
- 成本可控:支持
--max-cost-usd参数设置上限,超支自动中止
💡 新用户福利:Claude Pro/Max 订阅用户可直接使用,无需额外 API 密钥
🎯 总结
audit 将 Cloudflare Project Glasswing 的漏洞发现流水线完整实现为可运行的 Agent 工具。通过 多个窄域 Agent 并行工作、对抗式验证、可达性门控 和 自动反馈循环,大幅减少误报并提升漏洞发现效率。
推荐指数: ⭐⭐⭐⭐⭐(满分5星)
适合人群: 安全研究员、DevSecOps 团队、渗透测试人员、开源项目维护者
立即体验: audit GitHub 仓库
GitHub 仓库: evilsocket/audit
数据截至 2026-05-21,最新信息请以官网为准。