Muteki(無敵)
配套媒体
本页对应的 PPT 与演示视频
下载没反应?点这里复制直链
侧边栏预览窗口(Electron webview)会拦截下载,把下面的链接复制到 Chrome / Edge 地址栏打开即可保存。
../../Muteki-recommend.pptx../../Muteki-recommend.mp4本文目录
📌 核心价值:3 个异构 AI Agent 协同作战,100% 拿下 NYU CTF Bench 全部 200 道题,Hard/Expert 全解仅花 $214
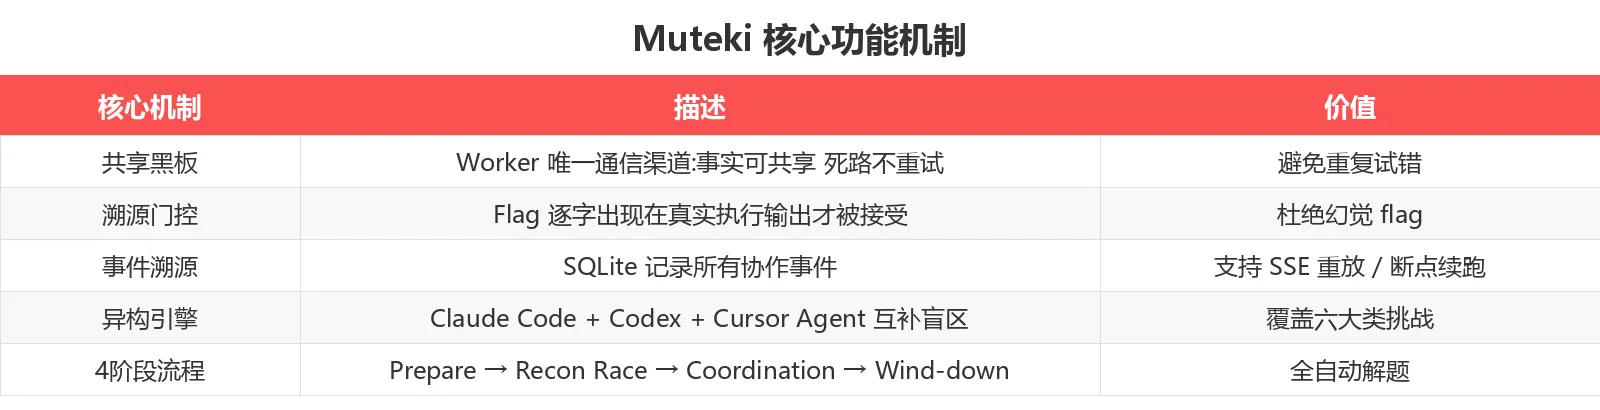
当别人还在用单 Agent 撞墙的时候,Muteki 用 Claude Code + Codex + Cursor Agent 三个引擎组成"AI 夺旗天团",靠共享黑板和溯源门控互相协作,全开源、零商业门槛。
🚀 什么是 Muteki(無敵)?
Muteki(無敵) 是一个面向攻击性安全自动化的异构多模型 AI Agent 集群。它让 Claude Code、OpenAI Codex、Cursor Agent 三个完全不同的编码 agent 跑在同一个挑战上,靠"共享黑板"互相通信、靠"溯源门控"杜绝幻觉 flag。
它的核心目标是 CTF(Capture The Flag)夺旗赛 —— 全球安全圈最硬核的技能试炼场。CTF 题目覆盖**密码学、逆向工程、Pwn 漏洞利用、Web 渗透、隐写取证、杂项(Misc)**六大类,传统上每个类别都需要多年的专项训练才能拿下。
Muteki 的杀伤力:在 NYU CTF Bench(CSAW 2017-2023 共 200 道)上跑出 200/200 = 100% 解题率,其中 Hard/Expert 难度 36/36 全部解出,累计仅消耗 ~370M tokens / ~$214。


✨ 核心功能一览
🛠️ 快速上手:5 分钟跑通示例
安装准备
Muteki 使用 uv 管理 Python 依赖。要求 Python ≥ 3.13,Web UI 还需要 Node.js,容器模式需要 Docker。
# 1. 克隆仓库
git clone https://github.com/FishCodeTech/muteki.git
cd muteki

# 2. 引导:安装依赖 + 跑快速测试套件
./init.sh

# 3. 启动 Web Command Deck(FastAPI 后端 :8000 + Next.js UI :3001)
./run.sh web

# 仅后端:
./run.sh web --backend-only
三大引擎凭证准备
Muteki 的杀手锏是异构协同,所以需要给每个引擎配一份凭证:
| 引擎 | CLI 包 | 厂商 | 凭证获取方式 |
|---|---|---|---|
| claude | @anthropic-ai/claude-code |
Anthropic | claude setup-token(OAuth) |
| codex | @openai/codex |
OpenAI | codex login(写到 ~/.codex/auth.json) |
| cursor | cursor-agent |
Cursor | API key |
| 自定义 | OpenAI 兼容 | 任意 | API_KEY + BASE_URL |
一个完整解题示例(伪代码)
# Muteki 内部 run.sh web 启动后,会通过 FastAPI 接收一个挑战
# 下面是核心协同循环的伪代码(来源:muteki/swarm/coordinator.py)

import asyncio
from muteki.swarm import Blackboard, Coordinator
from muteki.solver import Gate, WorkerPool

async def solve_challenge(challenge_dir: str):
    # ① 准备:构建黑板、初始化 worker 池
    blackboard = Blackboard(db_path=f"{challenge_dir}/graph/shared_graph.db")
    pool = WorkerPool(engines=["claude", "codex", "cursor"])
    gate = Gate(mode="provenance")  # 溯源门控:flag 必须从真实输出中提取

    # ② 协调者:单 tick 循环(每 2 秒一轮)
    coordinator = Coordinator(blackboard=blackboard, pool=pool, gate=gate)
    async for tick in coordinator.run():
        # 协调者读取黑板 → 规划 → 写意图 → worker 认领 → 执行 → 写回
        if tick.solved:
            flag = gate.extract_flag(tick.last_artifact)
            print(f"🏆 Flag found: {flag}")
            return flag

        if tick.exhausted:
            print("❌ Budget exhausted, no flag found")
            return None

# 启动
asyncio.run(solve_challenge("./sessions/run-2026-06-26"))
注意:Muteki 是攻击性安全自动化工具,会驱动 CLI agent 执行真实命令、连接目标服务。请仅在专用 VPS / 一次性 VM / 独立机器上跑,不要在主工作站或生产环境跑。
📊 与竞品对比
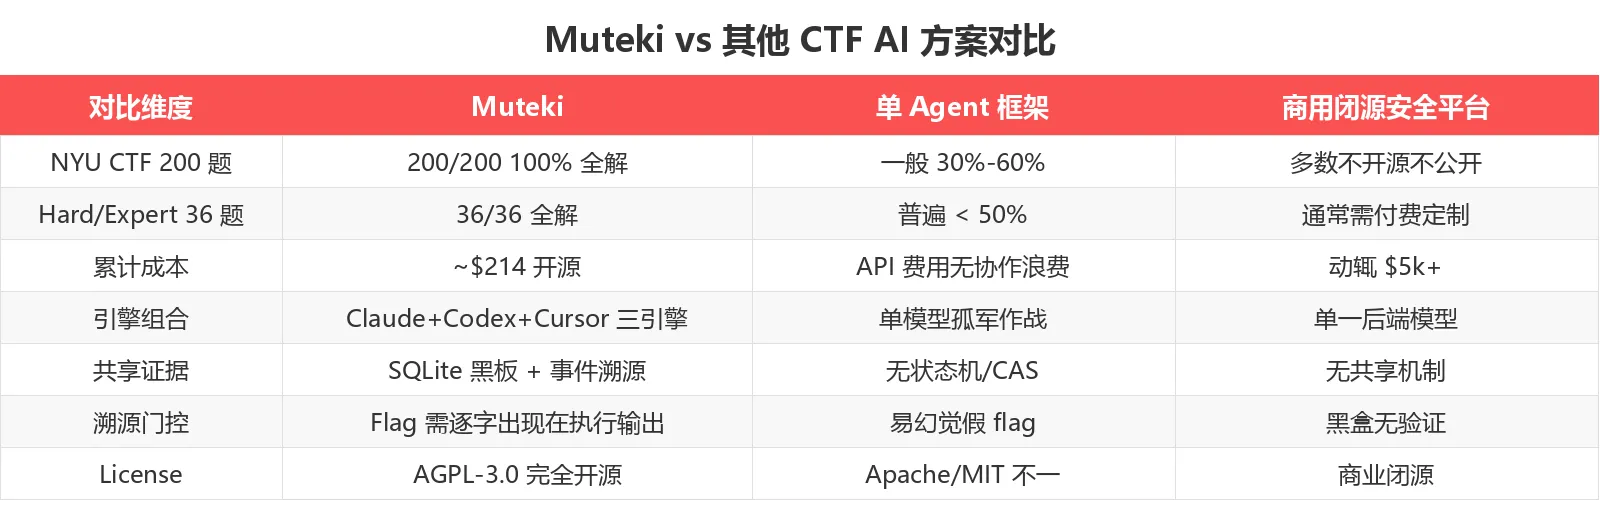
核心差距:Muteki 是目前唯一公开的、能跑出 NYU CTF 100% 解题率的多 Agent 协同方案。同类研究(HackSynth、CTFAgent、D-CIPHER)受限于单模型能力,Hard 题目普遍 30%-60% 通过率。
💡 适用场景
场景 1:CTF 比赛自动夺旗
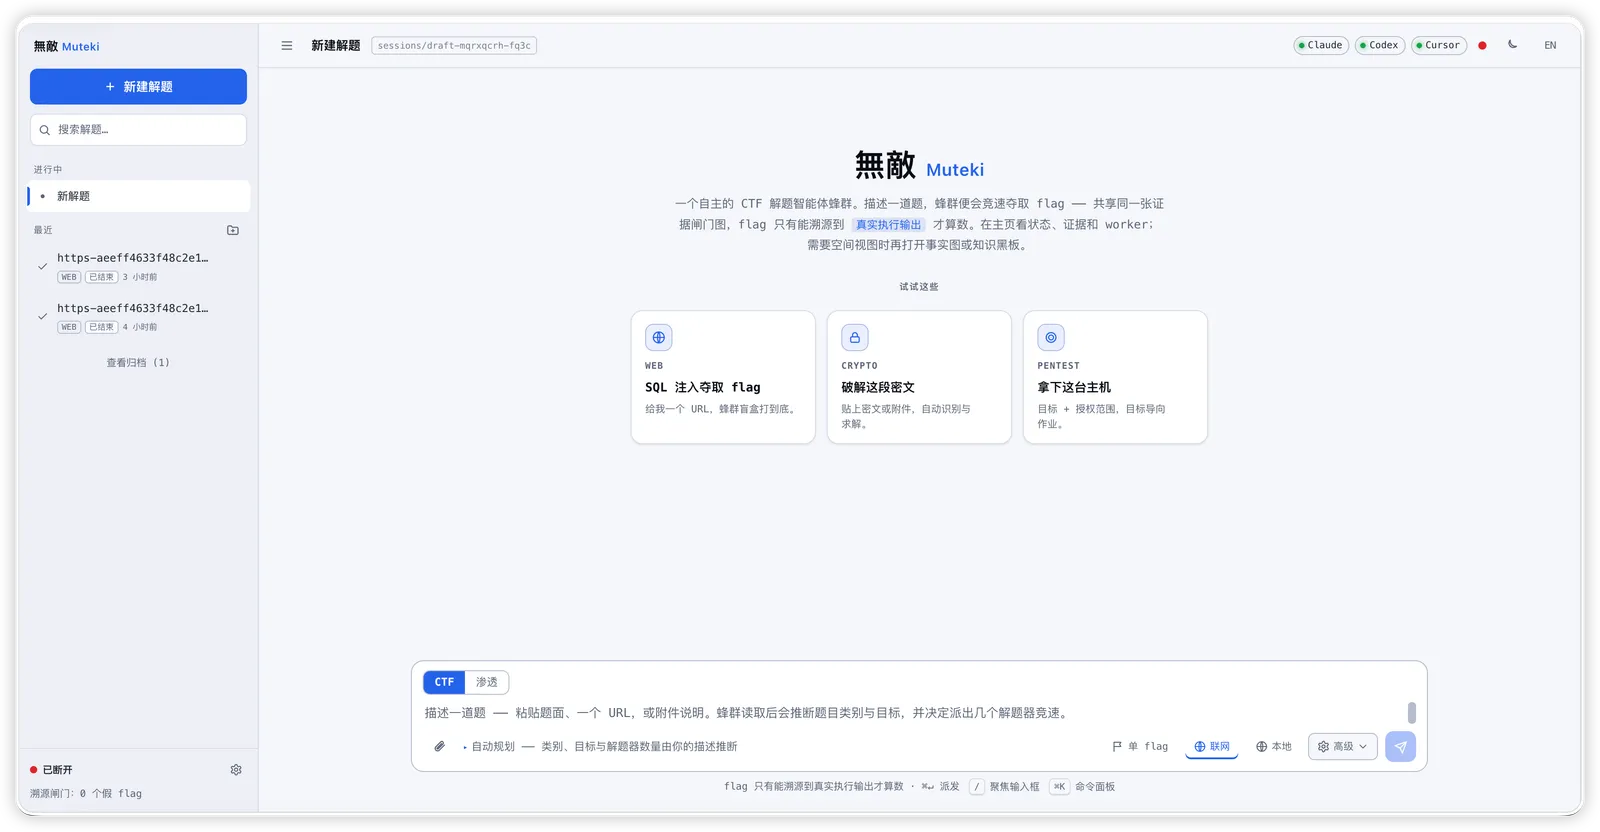
功能说明:在 CTF 比赛开始时上传所有挑战附件,Muteki 会在后台自动调度 worker 群解题。Recon Race 阶段多引擎并行单发挑战抢分,Coordination 阶段处理需要多步推理的难题。
输入要求:挑战附件(zip/二进制/pcap 等)+ 至少一个 LLM 引擎凭证
输出效果:自动提取 flag 字符串 + 可选 writeup.md 解题报告 + 完整 run-XXXX.jsonl 事件流
适用场景:
- RIFFHACK、奇安信云演、HackTheBox 等线上/线下 CTF 比赛
- NYU CTF Bench / CSAW 等学术评测
- 个人 CTF 训练加速
场景 2:渗透测试自动化(Pentest)
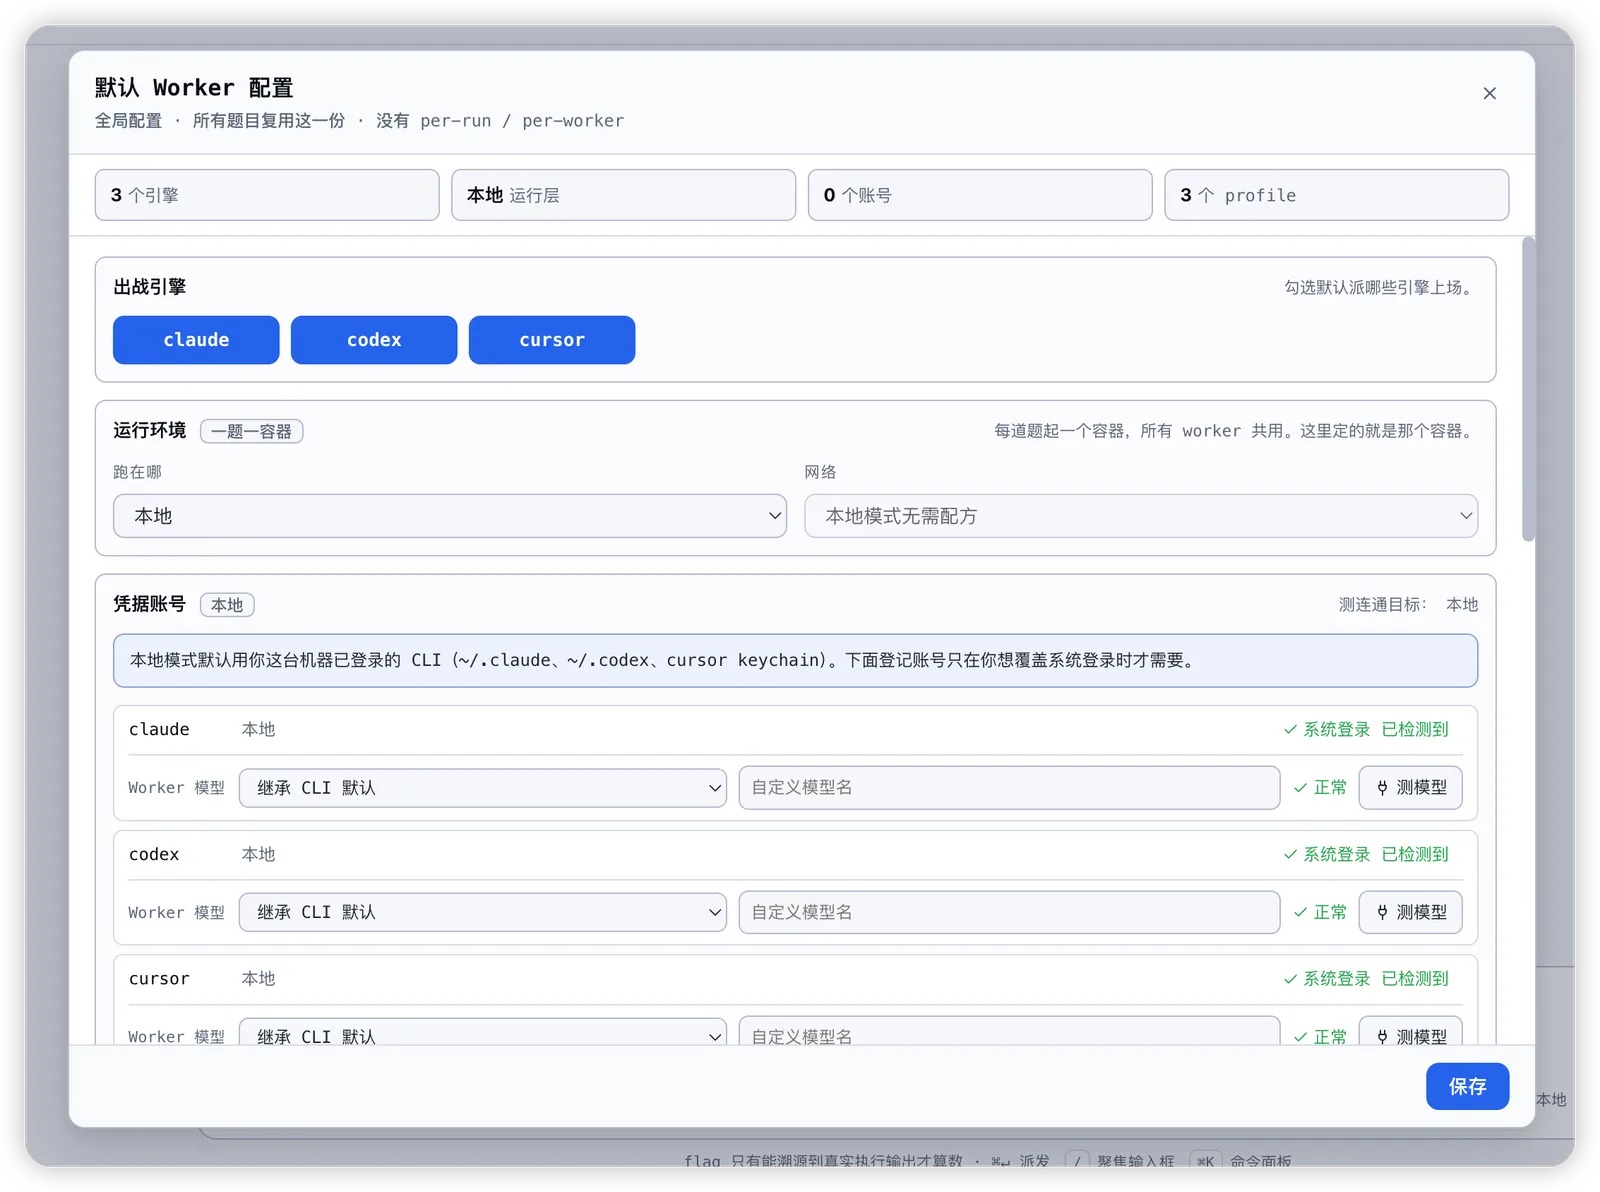
功能说明:把目标 IP 范围 / Web 应用当"挑战"丢给 Muteki,多 Agent 协同跑信息收集、漏洞扫描、漏洞利用、提权、后渗透全流程。共享黑板保证扫描结果可复用,溯源门控保证"报告漏洞"必须有 PoC。
输入要求:授权范围内目标 + Kali 容器 worker 后端 + 引擎凭证
输出效果:结构化渗透报告 + 漏洞利用链 + 凭据列表(写入 CAS)
适用场景:
- Red Team 自动化演练
- 乙方安全服务公司的工单自动化
- 漏洞赏金计划的初筛
场景 3:代码审计与漏洞研究
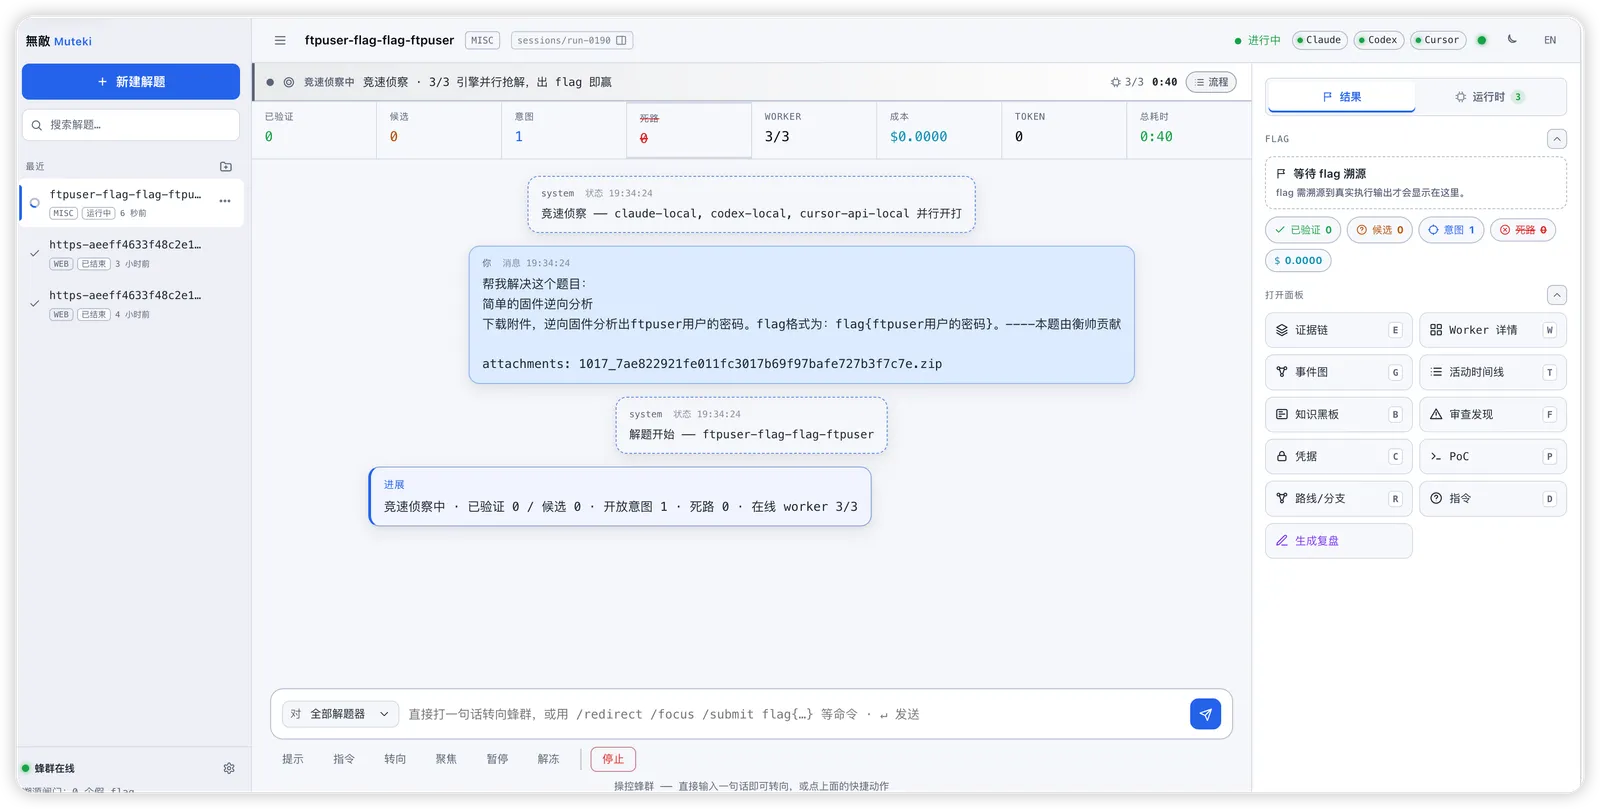
功能说明:把代码仓库 + 已知 CVE 描述当输入,让多 Agent 分别从不同角度审计 —— Claude Code 走源码逻辑、Codex 走模式匹配、Cursor Agent 走工程化重构,最终汇总到黑板。
输入要求:Git 仓库 + 漏洞类型提示词
输出效果:疑似漏洞列表 + 复现脚本 + 修复建议
适用场景:
- 0-day 漏洞研究
- 第三方库安全评估
- 自动化 SCA(软件组成分析)增强
用户群体总结
- ✅ CTF 战队教练:批量带训,AI 帮队员打基础
- ✅ 红队 / 渗透测试工程师:把重复劳动外包给 Agent 群
- ✅ AI 安全研究员:研究多 Agent 协同 / 共享证据 / 事件溯源架构
- ✅ 高校网络安全课程:作为教学演示平台
- ❌ 不适合:个人主工作站(项目 README 明确警告"仅在专用、可丢弃环境中运行")
💰 定价方案
完全开源、零商业门槛。
开源协议: GNU AGPL-3.0
- 引擎 API 成本:取决于你选择的模型(实测 200 题 NYU Bench = ~$214)
- 容器 worker:可选自建(基于 Kali 通用镜像,约 19.7GB)
- 社区支持:GitHub Issues + 微信群(README 中提到的"CTF Agent 群")
💡 白嫖福利:Muteki 本身 100% 免费,你只需要为所使用的 LLM 引擎 API 付费。如果你用 DeepSeek 等开源模型替代,200 题成本可以压到 $20-$50 量级。
🏆 实战战绩
Muteki 不是 PPT 项目,它已经拿下了多个真实比赛:
- 🏆 RIFFHACK 2026:3 小时全自动零接管,速度 AK(解完)所有挑战,第 8 名
- 🩸 奇安信云演 blackmaze 靶场:3 个月零解题 → 2 小时抢到 First Blood
- 🩸 奇安信云演所有徽章场景全部 AK
- 🩸 HackTheBox Insane 和 Hard 难度全类目 AK
- 📊 NYU CTF Bench(CSAW 2017-2023, 200 题):200/200 = 100% 解题率,Hard/Expert 36/36 全部解出
🎯 总结
Muteki 把"AI 打 CTF"这件事从"单 Agent 撞墙"升级成了"多 Agent 协同作战"。它的杀手锏不是某一个更聪明的模型,而是异构 + 共享证据 + 门控这套架构 —— 让不同的 LLM 互相补盲、让死路不重蹈、让幻觉无处藏身。
推荐指数: ⭐⭐⭐⭐⭐(满分5星)
适合人群: CTF 选手、红队工程师、AI 安全研究员、高校网络安全教师
立即体验:
- GitHub 仓库: FishCodeTech/muteki
- 简体中文 README: README_CN.md
- 架构详解: docs/工作原理.md
数据截至 2026-06-26,最新信息请以 GitHub 仓库为准。